Облако Джун АИ
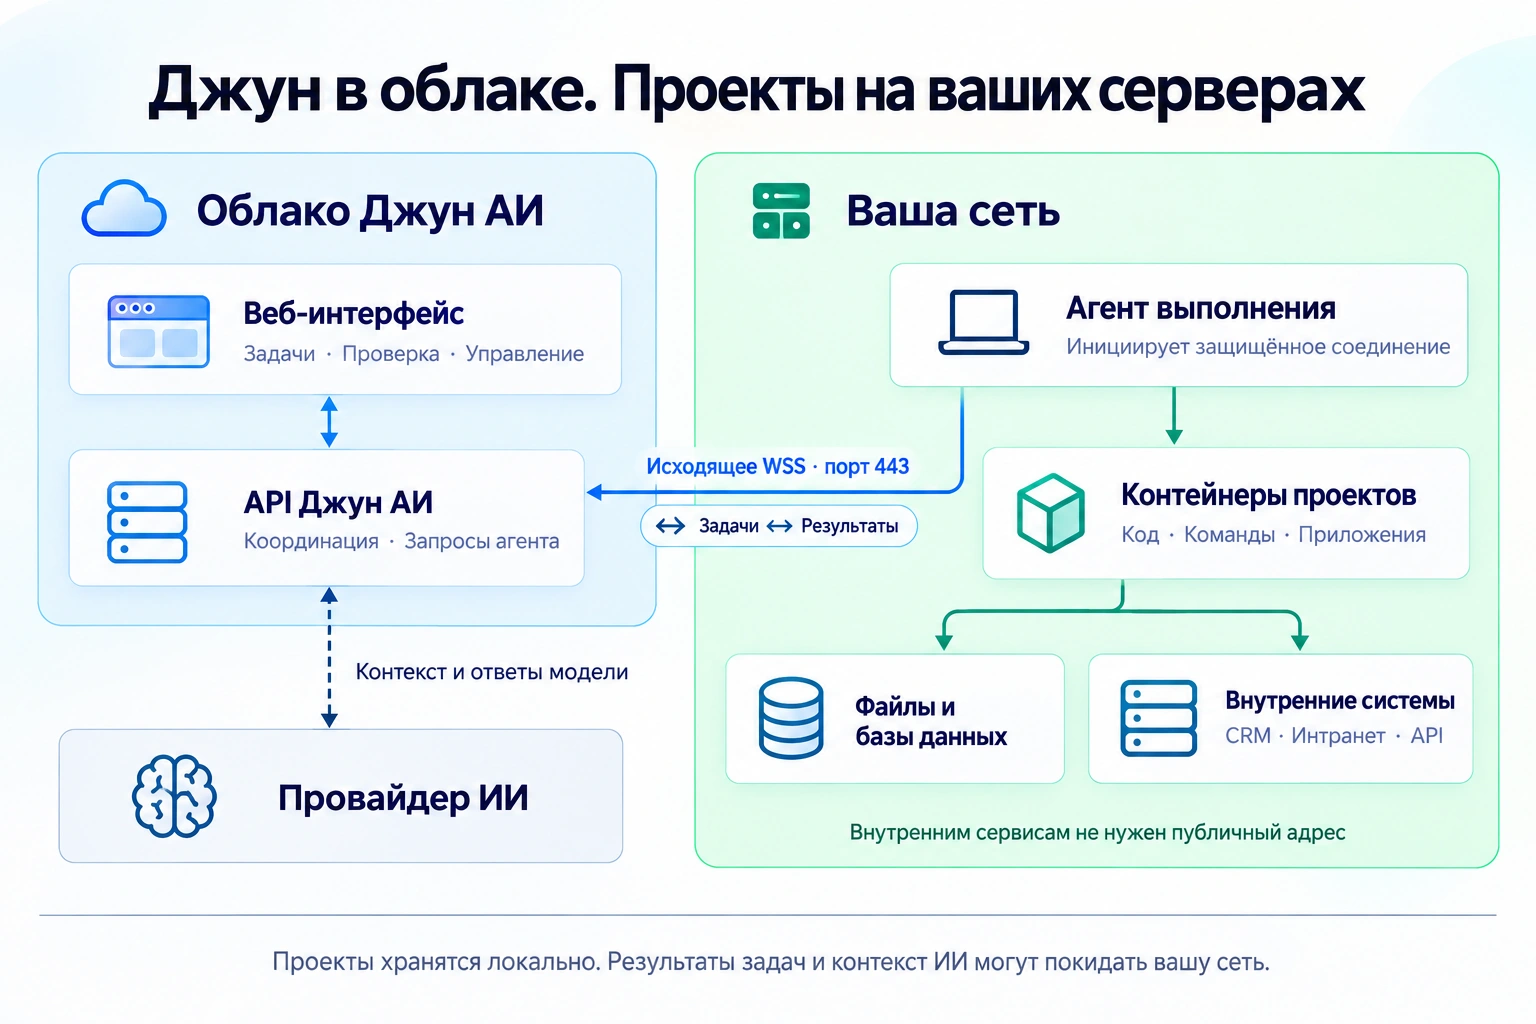
Веб-интерфейс и API остаются в облаке: вход, администрирование, задачи, переписки и управление агентом выполнения.
Гибридный On-prem
Команда пользуется веб-интерфейсом Джун АИ. Агент выполнения на вашем сервере запускает код проектов и обращается к разрешённым внутренним системам. Для этих систем не нужно открывать публичный адрес в интернете.
Веб-интерфейс и API остаются в облаке: вход, администрирование, задачи, переписки и управление агентом выполнения.
Агент выполнения управляет контейнерами Docker, локальными файлами и базами данных. Код проекта обращается к разрешённым внутренним API и сервисам из вашей сети.
Для работы используется поддерживаемая подписка, API-ключ или кредиты Джуна. Выбранный провайдер может получать контекст задачи и результаты инструментов. Размещение проектов у вас не делает модель локальной.
Выдайте проекту доступ на чтение к базе в своей сети. Его код будет выполнять запросы локально, а сотрудники смогут открывать дашборд через вашу внутреннюю маршрутизацию или VPN. Попросите Джуна изменить интерфейс и проверьте результат в предпросмотре. Заранее определите, какие результаты запросов и логи агент может возвращать в облако и ИИ-провайдеру.
Агент выполнения сам подключается к Джуну; входящий порт управления ему не нужен. Доступ к предпросмотру, приложению и вебхукам настраивается отдельно. Провайдерам ИИ и реестрам пакетов может потребоваться исходящий доступ.
Используйте отдельные учётные данные с ограниченными правами, доступ на чтение и фильтрацию результатов в коннекторах. Политика защиты данных может задавать правила маскирования, но не является автоматическим фильтром всей сети. Проверьте, какие данные достигают облачного интерфейса и модели, до подключения чувствительных систем.
Запрошенные фрагменты кода, результаты команд, данные и логи могут отправляться в Джун и ИИ-провайдеру. Восстановленные значения могут кэшироваться платформой. Это не автономная установка без интернета и не гарантия, что никакие данные компании не покинут вашу сеть.
Согласуйте запуск с нами и вашим администратором. Версию пакета выполнения и параметры установки нужно подтвердить перед подключением. Публичная дистрибуция Docker-образов готовится; эта страница не обещает готовую установку по неподтверждённому тегу.
Обсудите инфраструктуру, ограничения доступа и требования к данным.
Установите согласованный пакет выполнения на выделенный сервер или виртуальную машину.
Авторизуйте среду выполнения в рабочем пространстве Джуна.
Проверьте тестовый проект и способ доступа к нему до подключения рабочих данных.
Агент выполнения управляет Docker daemon. Используйте выделенный хост, проверьте его привилегии и настройте резервное копирование локальных данных. Наличие скачиваемого образа само по себе не означает открытый исходный код.
3 000 ₽/мес за пользователя
Запуск On Premises входит в российский тариф «Компания». Сервер, инфраструктура и работа ИИ оплачиваются отдельно. Для индивидуальных требований обсудите Enterprise.
Расскажите, где должен работать проект, к каким системам нужен доступ и какие данные нельзя передавать внешним провайдерам. Согласуем схему и ограничения до подключения.